- 首页
- 价格
- 关于我们
- 合作伙伴
- 加入我们
- 联系我们
- dataset全方位数据平台
- tune完全可定制
- widgets适应性小插件
- account_tree引导式工作流
- psychologyAI 科研助手
- cable仪器与软件集成
- security企业级安全防护
- policy法规合规
- web直观易用的用户界面
- support_agent实验室专家支持
- dns数据中心
- qr_code_2条形码/二维码系统
- article电子实验室笔记本(ELN)
- inventory_2库存管理
- science实验室信息管理系统(LIMS)
- calculate配方管理
- yard农业研究经理(ARM)
- health_and_safety质量管理系统(QMS)
- business业务发展
- today项目管理
- attach_money财务管理
- description参考文献管理
- difference其他应用程序
- biotech生物技术和制药公司
- science合同研究组织 (CRO)
- stethoscope诊所产品/服务
- agriculture农业研究公司
- cloud使用AI在几分钟内构建任何SaaS应用程序
- 登录
- 免费注册
- 预约演示
- 推荐计划
- 订阅我们的新闻通讯
- 帮助文档
- 博客
- 资源
- 屏幕截图
- 下载
- 服务条款
- 隐私政策
企业级安全防护
通过企业级安全、访问控制与韧性机制保护科研数据
概述
Labii 从用户访问、网站通信、科研数据、文件上传、基础设施和服务运行等多个层面保护科研工作。数据加密、权限控制、审计追踪、备份、健康监控、验证支持和源代码托管协同降低风险,同时不影响实验室的日常工作效率。共享、专用和本地部署方案还可帮助组织根据自身安全与治理要求,选择合适的基础设施隔离程度和控制方式。
网站安全
Labii 通过多项控制措施保护浏览器会话、用户账户和 Web 应用本身。HTTPS 加密通信、身份验证保护、会话控制、严格受限的后端访问、安全响应头、监控与定期测试共同降低常见网络风险。以下保护机制持续守护日常登录和科研操作。
数据安全
Labii 在科研数据从创建、修订到访问、备份和恢复的整个生命周期中提供保护。加密和权限控制有助于维护机密性,审计追踪、版本历史、电子签名、访问日志和系统日志则增强可追溯性。实时保存与定期备份可在意外事件发生时支持数据完整性和可用性。
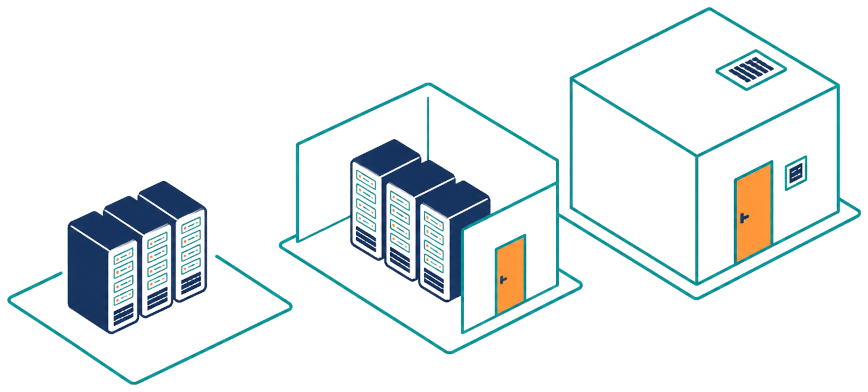
选择适合您的数据中心模式
根据预算、性能和治理要求选择合适的托管模式。
- 共享数据中心:使用由 Labii 管理的共享基础设施,并可选择免费方案。
- 专用数据中心:在仅供您组织使用的隔离计算资源上运行 Labii。
- 本地数据中心:将 Labii 部署在自有本地基础设施和高端数据存储上,直接掌控系统运行。
文件进入工作流程前自动扫描
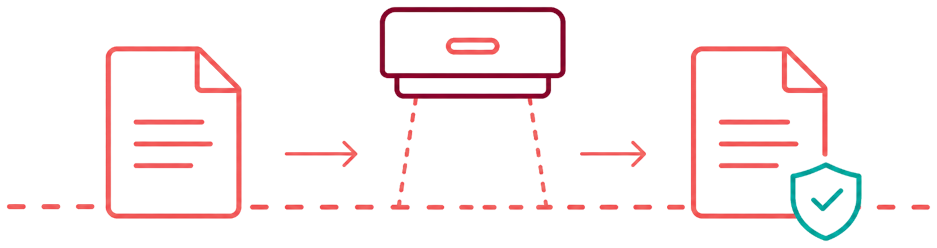
Labii 会扫描上传的文件,帮助在病毒和恶意内容进入实验记录之前发现风险。自动扫描为日常上传流程增加一道安全检查,同时保持研究人员熟悉的操作方式。该防护层有助于保护共享科研数据及其访问系统。
支持受监管且具备韧性的业务运行
Labii 将可记录的安全控制与运营规划相结合,为受监管环境中的组织提供支持。业务连续性规划、定期漏洞扫描、灾难恢复流程、访问治理和便于审计的记录,可帮助团队应对中断并说明风险管理方式。组织还可以将这些能力纳入自身的验证、质量和法规管理体系。
通过持续健康检查发现服务问题
Labii 健康检查会定期验证关键服务连接和服务器进程。检查失败时,负责团队会收到告警,以便在问题扩大为更广泛的服务中断之前进行调查。持续的运行可见性有助于更快响应,并提升实验室业务的可靠性。
通过源代码托管保障长期访问
源代码托管按照约定的释放条件,将持续维护的 Labii 源代码副本存放在独立托管机构。若发生符合条件的服务中断,满足条件的客户可以获取独立维护软件所需的材料。对于关键的 ELN 和 LIMS 业务,该方案可为业务连续性规划增加一层保障。
准备好用更高效的方式管理实验室了吗?
将分散的数据和人工流程整合到一个可配置的科研平台中。立即免费创建您的第一个 Labii 应用,或预约专属演示,了解团队如何在保留现有成熟流程的同时提升效率、保障合规并灵活扩展。
向 Labii 推荐一家公司,并为他们注册的每个座位赚取免费月份。